
Khi pháp chế nói “không được”, họ đang lo điều gì?
Gần đây tôi bị hỏi chuyện này rất nhiều lần, chủ yếu là vì đội thiết kế bắt đầu dùng công cụ AI để soát lỗi, phối màu, dàn trang. Rồi một ngày nào đó, pháp chế hoặc sếp chạy tới nói: “Không được đưa dữ liệu khách hàng vào đó.”
Nỗi lo của pháp chế không hề thừa. Bản ChatGPT công khai, tức phiên bản bạn mở trình duyệt rồi đăng nhập trực tiếp, có một hành vi then chốt: nội dung bạn nhập vào, theo mặc định, có thể được OpenAI dùng để cải thiện mô hình. Chuyện này không phải bí mật. Chính sách quyền riêng tư của OpenAI viết rất rõ, chỉ là phần lớn mọi người không đọc kỹ
Vấn đề cụ thể nằm ở đâu? Bạn dán một phiếu xác nhận báo giá có tên công ty khách hàng, tên người liên hệ, hạng mục mua hàng vào ChatGPT để nhờ chỉnh câu chữ. Tài liệu đó đã được gửi lên máy chủ của OpenAI, và về mặt pháp lý, quyền kiểm soát dữ liệu không còn nằm hoàn toàn ở phía bạn nữa
Luật Bảo vệ Dữ liệu Cá nhân của Đài Loan quy định doanh nghiệp khi thu thập, xử lý, sử dụng dữ liệu cá nhân đều phải có mục đích cụ thể và không được vượt quá phạm vi cần thiết. Đưa dữ liệu cá nhân của khách hàng cho nền tảng AI bên thứ ba, nói nghiêm túc là đã chạm vào ranh giới này, trừ khi lúc thu thập dữ liệu bạn đã thông báo và có được sự đồng ý. Trong bối cảnh kinh doanh in ấn B2B, gần như không ai làm vậy
Đó là lằn ranh khiến pháp chế nói “không được”. Họ không cố tình làm khó bạn
AI công khai và bản doanh nghiệp khác nhau ở đâu?
Cấm sạch AI theo kiểu một nhát dao cũng là đi sang cực đoan khác, và không cần thiết. Điểm mấu chốt là phải hiểu bạn đang dùng loại AI nào, vì mức độ cách ly dữ liệu khác nhau hoàn toàn
Bản công khai (Consumer tier)
・Bản miễn phí ChatGPT, tài khoản cá nhân Plus: dữ liệu nhập vào mặc định đi vào nhóm dữ liệu huấn luyện, trừ khi bạn tự vào phần cài đặt để tắt tùy chọn “cải thiện mô hình”
・Phù hợp cho ý tưởng sáng tạo cá nhân, không chứa thông tin nhận diện khách hàng
Bản doanh nghiệp và bản API (Enterprise / API tier)
・ChatGPT Enterprise, Microsoft 365 Copilot thông qua Azure OpenAI: OpenAI cam kết rõ ràng không dùng dữ liệu của khách hàng Enterprise để huấn luyện mô hình, đồng thời dữ liệu được mã hóa khi truyền và khi lưu trữ tĩnh
・Gọi qua API, có thiết lập tham số user và xác nhận tài khoản thuộc gói API, cũng áp dụng chính sách không dùng dữ liệu để huấn luyện
Triển khai nội bộ
・Chạy mô hình mã nguồn mở, như dòng Llama, trong phòng máy riêng hoặc private cloud: dữ liệu hoàn toàn không rời khỏi môi trường của bạn, rủi ro tuân thủ thấp nhất
・Nhược điểm là cần chi phí xây dựng IT, phù hợp hơn với xưởng in hoặc công ty thiết kế có quy mô nhất định
Nói thẳng ra: cùng được gọi là “AI”, nhưng số phận dữ liệu trong bản công khai và bản doanh nghiệp khác nhau rất xa. Nhiều công ty nói “không được dùng AI”, câu đúng hơn phải là “không được dùng AI bản công khai để xử lý dữ liệu khách hàng”. Hai câu này khác nhau rất nhiều
Độ nhạy cảm của in dữ liệu biến đổi cao hơn nhiều người tưởng
In dữ liệu biến đổi (Variable Data Printing, VDP) là tình huống mà ngành in phải đặc biệt cảnh giác
Nói đơn giản, VDP là cùng một lô ấn phẩm, nhưng mỗi bản lại in tên, địa chỉ, mã vạch hoặc nội dung cá nhân hóa khác nhau. Phong bì thư trực tiếp, thẻ hội viên, hợp đồng bảo hiểm, bìa báo cáo y tế đều là các ứng dụng VDP điển hình. Đặc điểm của loại công việc này là: trong tay bạn chắc chắn có một danh sách dữ liệu cá nhân rất lớn
Tôi từng thấy một tình huống rất phổ biến: để kiểm tra mẫu VDP có dàn trang đúng hay không, designer dán cả file CSV chứa 500 dòng dữ liệu khách hàng vào công cụ AI và nhờ nó “kiểm tra định dạng trường dữ liệu”. Thế là tên, địa chỉ, số điện thoại của 500 người được gửi đi
Khi gặp công việc VDP, khuyến nghị là luôn dùng dữ liệu giả đã khử định danh để kiểm thử layout. Danh sách khách hàng thật, từ thời điểm được nhận vào, chỉ được chạy trong môi trường có kiểm soát an toàn thông tin và không được tiếp xúc với công cụ AI công khai
Nếu bạn cần AI hỗ trợ tối ưu logic thiết kế hoặc quy tắc dàn trang cho VDP, hãy viết quy tắc thành chữ, ví dụ “trường tên tối đa 8 ký tự tiếng Trung, nếu vượt quá thì giảm cỡ chữ xuống 8pt”, rồi đưa chính phần quy tắc vào AI, không đưa kèm dữ liệu thật
Dữ liệu nào dùng được, dữ liệu nào phải khử định danh trước?
Đây là câu hỏi thường gặp nhất trong thực tế. Có thể phân loại đơn giản như sau:
Có thể đưa trực tiếp vào AI (rủi ro thấp)
・Thông tin công khai, như mô tả quy cách sản phẩm, giới thiệu vật liệu, mô tả kỹ thuật in
・Nội dung bản thiết kế hoàn toàn hư cấu, như Lorem Ipsum dùng để test hoặc dữ liệu giả tự biên
・Tài liệu quy trình nội bộ, không chứa bất kỳ thông tin nhận diện nào của khách hàng hoặc nhân viên
・Câu hỏi kỹ thuật, ví dụ “giá trị chuẩn khi chuyển Pantone 485C sang CMYK là bao nhiêu”
Chỉ được đưa vào sau khi khử định danh
・Tài liệu mô tả nhu cầu khách hàng: đổi tên công ty thành “khách hàng A”, đổi tên người thành “đầu mối mua hàng”
・Tham khảo case cũ: làm mờ toàn bộ thông tin nhận diện cụ thể của case rồi mới mô tả
・Bản nháp báo giá: có thể giữ hạng mục và quy cách, nhưng phải bỏ tên khách hàng, mã số thuế, tên người mua hàng
Tuyệt đối không được đưa vào (rủi ro cao, bất kể loại AI nào)
・Bất kỳ danh sách nào có tên cá nhân, số điện thoại, địa chỉ, số căn cước hoặc số định danh cá nhân
・File gốc thiết kế hoặc tài liệu quy chuẩn thương hiệu đã ký thỏa thuận bảo mật với khách hàng
・Dữ liệu tài chính, điều khoản hợp đồng, chi tiết báo giá, đặc biệt là các gói thầu cạnh tranh
・Lương nhân viên, đánh giá hiệu suất hoặc dữ liệu nhân sự
Nguyên tắc cốt lõi của khử định danh chỉ có một: sau khi loại bỏ, không ai có thể dựa vào phần dữ liệu còn lại để suy ngược về một cá nhân thật hoặc một công ty cụ thể. Chỉ thay tên nhưng vẫn giữ mô tả nghiệp vụ quá đặc thù thì chưa phải khử định danh thật sự
Nếu bạn cần AI hỗ trợ chuẩn bị đề xuất in ấn, có thể trao đổi với đội ngũ tư vấn Học viện Tri thức Mai Strategy về cách xây dựng quy trình làm việc AI phù hợp yêu cầu tuân thủ, nhất là quy chuẩn phân loại dữ liệu trong bối cảnh VDP và in thương mại
Ký thỏa thuận bảo mật với nhà cung cấp AI thì cần xem điều khoản nào?
Nhiều công ty khi đưa công cụ AI vào vận hành chỉ xem tính năng, xem giá, còn thỏa thuận bảo mật thì lướt qua cho có. Đây là sai sót rất thường gặp
Một NDA hoặc điều khoản dịch vụ của nhà cung cấp AI đáng tin cậy ít nhất phải xác nhận các điểm sau:
Mục đích sử dụng dữ liệu
・Nhà cung cấp có cam kết rõ ràng rằng dữ liệu nhập vào sẽ không được dùng để huấn luyện mô hình hay không
・Có thời hạn lưu giữ dữ liệu rõ ràng hay không, ví dụ xóa trong vòng 30 ngày sau khi xử lý xong
・Dữ liệu có chỉ được dùng trong phạm vi mục đích ghi trong hợp đồng, và không được tiết lộ cho bên thứ ba hay không
Lưu trữ và cách ly dữ liệu
・Xác nhận địa điểm máy chủ: GDPR của EU hoặc luật bảo vệ dữ liệu cá nhân của Đài Loan đều có quy định về truyền dữ liệu xuyên biên giới. Dữ liệu đặt trên máy chủ ở Mỹ không mặc nhiên là hợp chuẩn
・Tài khoản Enterprise có cách ly logic hay không, để bảo đảm dữ liệu của bạn tách hoàn toàn khỏi các tenant khác
Trách nhiệm khi vi phạm
・Nếu nhà cung cấp xảy ra rò rỉ dữ liệu, họ phải thông báo cho bạn trong vòng bao nhiêu giờ, 72 giờ là chuẩn thường thấy trong ngành
・Điều khoản bồi thường thiệt hại khi vi phạm có cụ thể hay không, chứ không chỉ viết “cố gắng tránh”
Quyền kiểm toán
・Bạn có được quyền yêu cầu nhà cung cấp cung cấp hồ sơ xử lý dữ liệu hay không
・Chứng nhận ISO 27001 hoặc SOC 2 là ngưỡng cơ bản, cho thấy nhà cung cấp đã qua kiểm toán an toàn thông tin của bên thứ ba
Nếu điều khoản dịch vụ của nhà cung cấp chỉ là một tài liệu trực tuyến công khai và không thể chỉnh riêng cho bạn, việc duy nhất bạn làm được là xác nhận chính sách sử dụng của nền tảng có đáp ứng nhu cầu hay không. Nếu không, tức là bạn đang xử lý dữ liệu khách hàng theo một cách không đáng tin cậy
Các công cụ SaaS chính trong ngành in, như Adobe Creative Cloud, Canva bản doanh nghiệp, vài năm gần đây đều đã có tuyên bố tuân thủ GDPR / luật bảo vệ dữ liệu cá nhân khá rõ. Nhưng những tuyên bố đó không đồng nghĩa với NDA. Chỉ khi ký hợp đồng doanh nghiệp mới thật sự có bảo đảm
Danh sách kiểm tra tuân thủ trước khi doanh nghiệp đưa AI vào vận hành
Danh sách này tôi vẫn dùng khi tư vấn cho xưởng in và công ty thiết kế đưa AI vào quy trình làm việc. Nó không phải khung lý thuyết, mà là thứ được tổng hợp sau khi đã chạy thực tế:
Xác nhận trước khi triển khai
・Xác nhận phiên bản điều khoản sử dụng và phần mô tả mục đích sử dụng dữ liệu của nền tảng AI đang dùng
・Đánh giá nên dùng bản doanh nghiệp, bản API hay triển khai nội bộ, dựa trên mức độ nhạy cảm của dữ liệu
・Xác nhận với pháp chế: trong hợp đồng khách hàng hiện có điều khoản “không được giao dữ liệu khách hàng cho bên thứ ba xử lý” hay không
Xây dựng quy chuẩn nội bộ
・Lập “bảng phân cấp dữ liệu được phép dùng với AI”, có thể tham khảo logic phân loại ở phần trên của bài này
・Quy định quy trình nào được dùng AI, quy trình nào bị cấm, ví dụ toàn bộ tác nghiệp VDP cấm dùng AI công khai
・Thiết lập đào tạo nhân viên về sử dụng AI, ít nhất mỗi năm một lần
Quản lý nhà cung cấp
・Yêu cầu tất cả nhà cung cấp công cụ AI cung cấp DPA, tức Data Processing Agreement
・Xác nhận nhà cung cấp có chứng nhận ISO 27001 hoặc SOC 2
・Sau khi ký hợp đồng, mỗi năm rà soát lại các cập nhật trong chính sách quyền riêng tư của nhà cung cấp
Vận hành hằng ngày
・Trước khi dán nội dung vào AI, dùng bước “tự kiểm tra khử định danh”: nội dung này có chứa thông tin có thể nhận diện một cá nhân hoặc một công ty cụ thể hay không?
・Nếu có nghi ngờ, hãy thay thế rồi mới gửi. Đừng đánh cược
・Sau khi hoàn thành tác vụ nhạy cảm, xóa lịch sử hội thoại trên nền tảng AI. Phần lớn nền tảng có tùy chọn xóa thủ công
Nếu công ty bạn đang nhận các dự án in đòi hỏi bảo vệ dữ liệu cá nhân ở mức cao, ví dụ y tế, tài chính, gói thầu chính phủ, nên làm việc trực tiếp với một nhà in thương mại có quy trình tuân thủ đầy đủ như MINDS. Từ thiết kế đến xuất kẽm đều diễn ra trong môi trường được kiểm soát, giảm khả năng phát sinh lỗ hổng an toàn thông tin
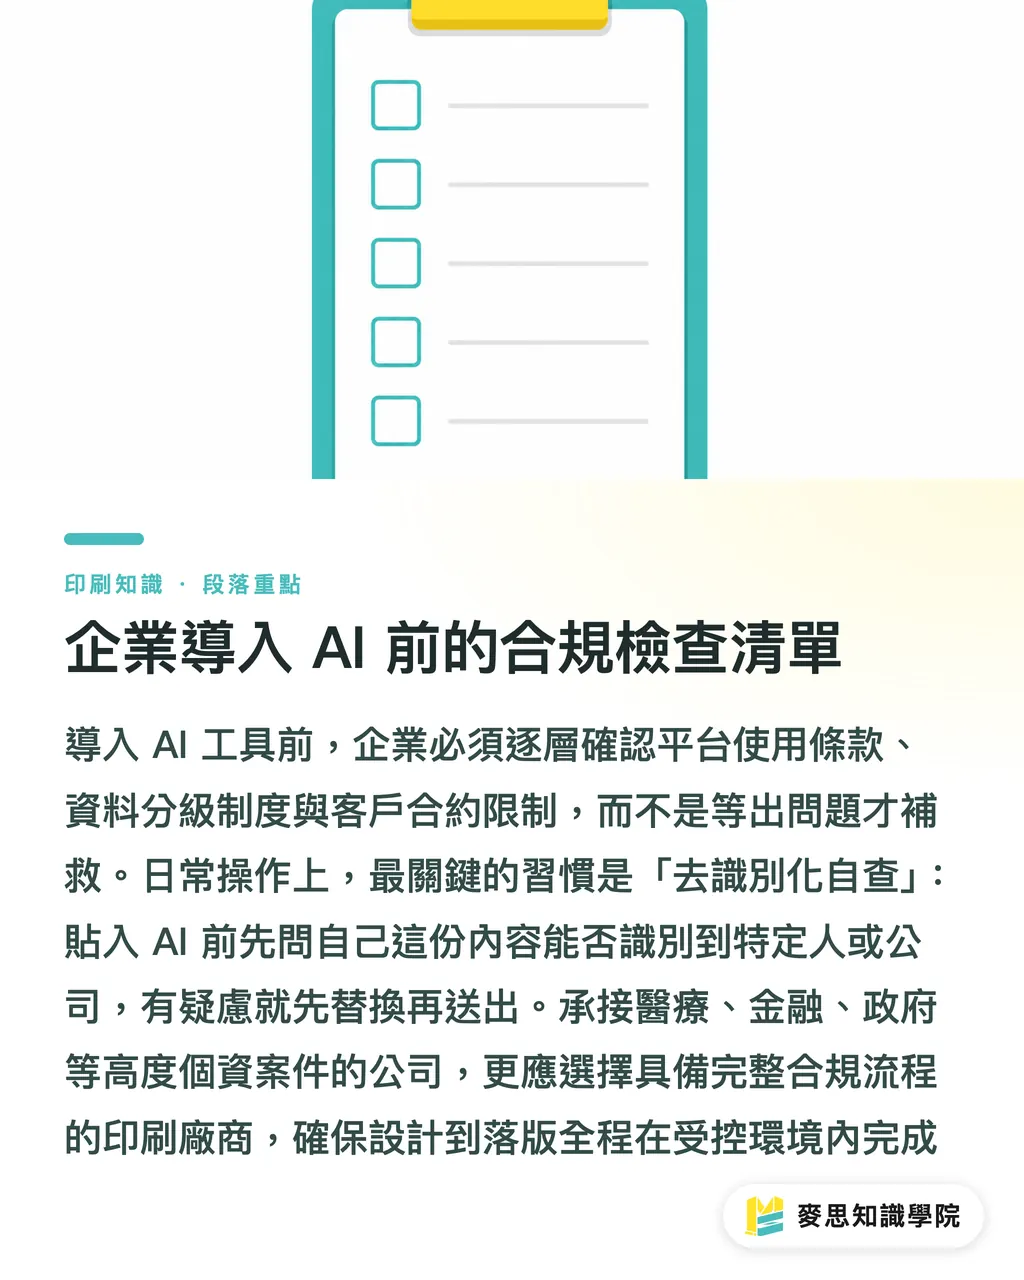
Tóm tắt trọng điểm
・Bản ChatGPT công khai mặc định có thể dùng dữ liệu bạn nhập vào để huấn luyện mô hình. Bản doanh nghiệp và bản API cam kết rõ ràng là không dùng, nên rủi ro tuân thủ của hai nhóm không cùng một cấp độ
・Trong tác nghiệp in dữ liệu biến đổi (VDP), danh sách khách hàng thật phải được cách ly hoàn toàn khỏi công cụ AI ngay từ lúc nhận vào. Kiểm thử layout chỉ dùng dữ liệu giả
・Lằn ranh của khử định danh là “sau khi loại bỏ, không thể suy ngược về bất kỳ cá nhân hoặc công ty thật nào”. Chỉ đổi tên nhưng giữ mô tả nghiệp vụ quá đặc thù thì không tính
・Khi ký hợp đồng với nhà cung cấp AI, phải xem bốn việc: mục đích sử dụng dữ liệu, địa điểm máy chủ, nghĩa vụ thông báo, quyền kiểm toán. Không có DPA thì coi như không có bảo đảm
・Quy chuẩn sử dụng AI nội bộ không thể chỉ nói miệng. Điều “VDP cấm dùng AI công khai” phải được viết vào SOP tác nghiệp thì mới thật sự đi vào vận hành
Suy nghĩ thêm
Về chuyện tuân thủ, ngành in thật ra có lợi thế hơn phần lớn ngành khác, vì chúng ta vốn đã quen xử lý dữ liệu mật của khách hàng: bảo mật file thiết kế, không để mẫu in thử lọt ra ngoài, không công khai báo giá. Đây đều là năng lực cơ bản của ngành. Mở rộng logic đó sang công cụ AI không khó
Bước tiếp theo thực tế nhất là làm một việc: liệt kê toàn bộ công cụ AI mà công ty hiện đang dùng, rồi kiểm tra từng cái xem có phải bản doanh nghiệp không, có ký DPA không. Nếu có công cụ do nhân viên tự dùng tài khoản cá nhân, hãy đổi ngay sang tài khoản công ty, hoặc nâng cấp thẳng lên Enterprise. Việc này không phức tạp, nhưng có thể chặn được 80% rủi ro
Công ty thiết kế và xưởng in trong phần tuân thủ AI thật ra không cần đợi xảy ra chuyện mới hành động. Lập bảng phân cấp dữ liệu ngay bây giờ, để nhân viên biết cái gì được đưa vào, cái gì không được đưa vào, rẻ hơn rất nhiều so với xử lý hậu quả
FAQ / Câu hỏi thường gặp
- Bản miễn phí ChatGPT và bản doanh nghiệp khác nhau cụ thể thế nào về an toàn dữ liệu?
- Bản miễn phí và tài khoản cá nhân Plus mặc định cho phép OpenAI dùng hội thoại để cải thiện mô hình, dữ liệu đi vào nhóm huấn luyện. ChatGPT Enterprise cam kết rõ ràng không dùng dữ liệu đầu vào của khách hàng để huấn luyện mô hình, đồng thời dữ liệu được mã hóa khi truyền và khi lưu trữ. Nói đơn giản, với bản cá nhân, nội dung bạn nhập có thể được OpenAI nhìn thấy và học từ đó. Với bản doanh nghiệp thì không
- Danh sách khách hàng của in dữ liệu biến đổi (VDP) có thể đưa cho công cụ AI xử lý không?
- Không. Danh sách khách hàng VDP thường chứa dữ liệu cá nhân như tên, địa chỉ, số điện thoại. Đưa trực tiếp vào công cụ AI công khai là vi phạm nguyên tắc “mục đích cụ thể” của luật bảo vệ dữ liệu cá nhân. Cách làm đúng là dùng dữ liệu giả để kiểm thử layout, còn danh sách thật chỉ được xử lý trong môi trường nội bộ hoặc quy trình khép kín có kiểm soát an toàn thông tin
- Khử định danh chỉ cần thay tên là đủ chưa?
- Chưa đủ. Tiêu chuẩn của khử định danh là “sau khi loại bỏ, không ai có thể dựa vào thông tin còn lại để suy ngược về cá nhân thật hoặc công ty cụ thể”. Nếu bạn thay tên nhưng vẫn giữ mô tả nghiệp vụ quá đặc thù, ví dụ “nhà sản xuất lớn nhất miền Bắc Đài Loan trong một ngành nào đó”, người trong ngành vẫn có thể nhận ra. Như vậy chưa phải khử định danh thật sự
- Trong hợp đồng dịch vụ ký với nhà cung cấp AI, tài liệu nào quan trọng nhất?
- Quan trọng nhất là DPA, tức Data Processing Agreement, hợp đồng xử lý dữ liệu. Tài liệu này quy định rõ nhà cung cấp xử lý, lưu trữ, bảo vệ dữ liệu của bạn như thế nào, cũng như nghĩa vụ thông báo và điều khoản bồi thường khi xảy ra rò rỉ. Chỉ có hợp đồng dịch vụ hoặc điều khoản trực tuyến mà không có DPA thì về mặt pháp lý coi như không có bảo đảm
- Triển khai mô hình AI nội bộ có chắc chắn an toàn hơn dịch vụ cloud không?
- Xét riêng về quyền riêng tư dữ liệu, triển khai nội bộ đúng là lựa chọn an toàn nhất, vì dữ liệu hoàn toàn không rời khỏi môi trường của bạn và không phát sinh vấn đề tuân thủ liên quan đến máy chủ bên thứ ba. Nhưng độ an toàn còn phụ thuộc vào năng lực quản trị IT của chính bạn: nếu máy chủ nội bộ không làm tốt kiểm soát truy cập và mã hóa, triển khai nội bộ vẫn có rủi ro. Với doanh nghiệp vừa và nhỏ, bản cloud doanh nghiệp như Azure OpenAI Service, nếu có DPA đầy đủ và chứng nhận an toàn thông tin, trong thực tế có thể còn dễ kiểm soát hơn tự dựng
Bài viết liên quan
Bản tin In ấn × AI hàng tuần
Kiến thức in ấn và AI mà nhà thiết kế, thương hiệu và doanh nghiệp dùng được trước khi bắt tay — một email mỗi tuần
Công cụ miễn phí MINDS
Tách nền AI, đóng dấu thương hiệu, tạo sticker LINE — công cụ thiết kế miễn phí, chạy ngay trên trình duyệt, không cần tải lên.
Tập đoàn MINDS
Cần dịch vụ in ấn hoặc quà tặng thực tế?
Từ in ấn cao cấp đến đặt hàng online và quà Tết — các thương hiệu thành viên của Tập đoàn MINDS lo phần còn lại.